Сертификат ISO 27001 на информационную безопасность
Разработка и внедрение системы менеджмента информационной безопасности (СМИБ) и сертификация под ключ. Штатные эксперты-аудиторы: вы не платите за выезд специалистов из-за рубежа.
под ключ
за 10+ лет
документы
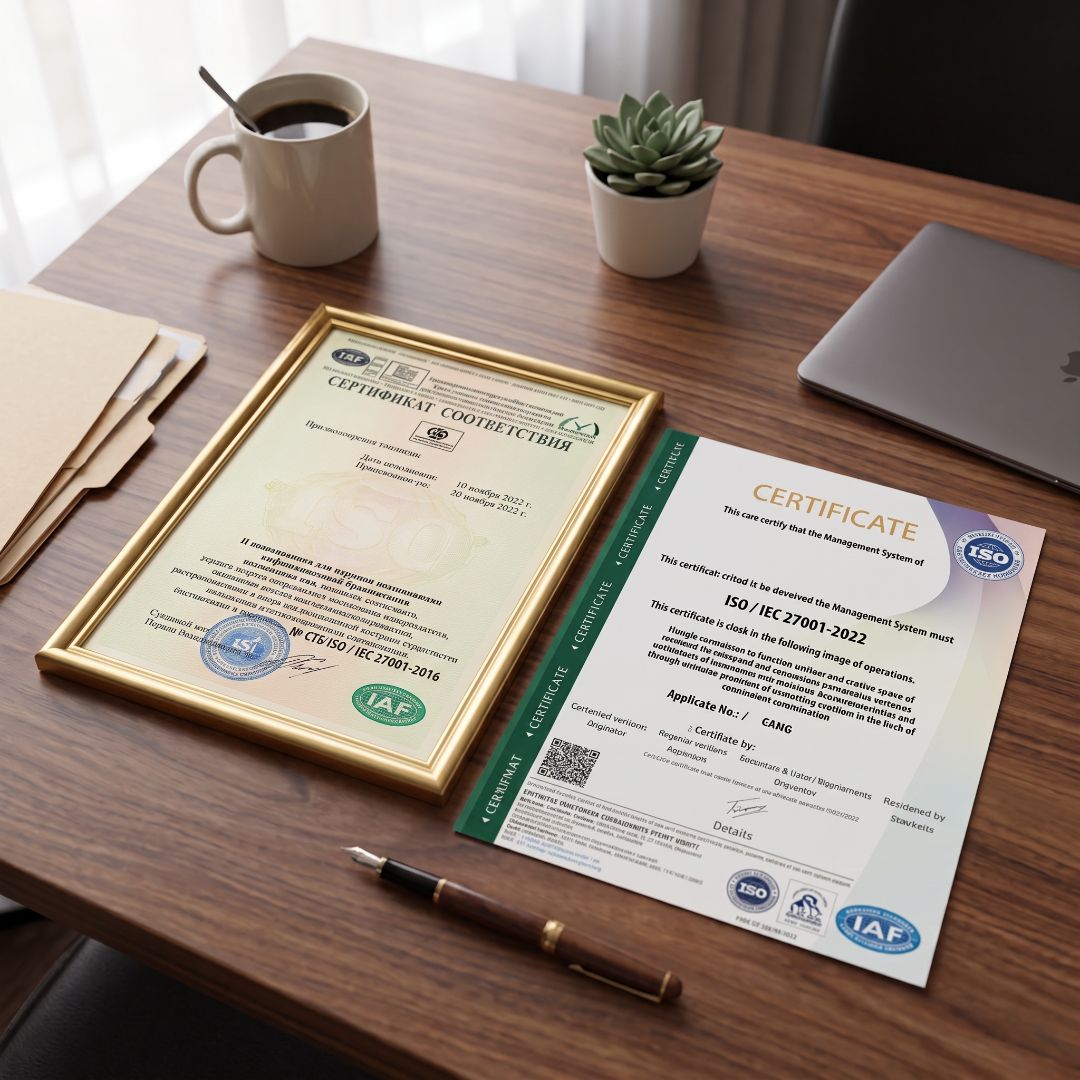 [ скан сертификата / фото аудита ]
Что это за стандарт
ISO/IEC 27001 «Информационная технология. Методы обеспечения безопасности. Системы менеджмента информационной безопасности. Требования» — стандарт для построения СМИБ в организации любой сферы деятельности. Он описывает требования к процессам защиты информации: классификацию активов и данных, контроль доступа, шифрование, реагирование на инциденты, непрерывность бизнеса, управление поставщиками.
Сертификация СМИБ на соответствие ISO/IEC 27001 — общепринятое в мировой практике подтверждение того, что риски в организации оценены и управляются, а не описаны на бумаге.
- 01Определены основные угрозы безопасности для бизнес-процессов
- 02 Подход к оценке и управлению информационными рисками зафиксирован
- 03 Инциденты разбираются по процедуре, а не в режиме аварии
Кому нужен сертификат
Стандарт применим независимо от сферы деятельности. Ниже — те, к кому требование приходит от клиентов и регуляторов чаще всего.
IT и разработка ПО
Аутсорс и продуктовые компании: зарубежные заказчики вносят сертификат в условия договора.
Финансовый сектор
Банки, фонды, страховые компании: подтверждение зрелости процессов защиты данных.
Облачные и телеком-провайдеры
Инфраструктура клиентов на вашей стороне — уровень защиты приходится доказывать.
Операторы персональных данных
Медицинские, образовательные, рекрутинговые организации и любые обработчики чувствительных данных.
Консалтинг и юридические услуги
Работа с закрытой информацией клиентов: сертификат становится преимуществом в B2B.
Участники международных тендеров
Закупки в ЕС, работа с клиентами под требованиями GDPR, госзаказ в сфере IT.
Что даёт внедрение
Меньше риска утечек
Минимизация несанкционированного доступа к коммерческой информации и снижение ущерба от инцидентов.
Доверие клиентов и партнёров
Независимое доказательство надёжности бизнес-процессов для заказчиков, инвесторов и регуляторов.
Доступ к контрактам
Участие в международных тендерах и крупных государственных контрактах, работа с зарубежными партнёрами.
Управляемый аутсорсинг
Чёткие критерии оценки поставщиков услуг и разграничение ответственности обеих сторон.
Проще другие аудиты
Существенно облегчает прохождение аудитов на соответствие PCI DSS и ISO/IEC 20000-1.
Порядок в IT-процессах
Снижение операционных издержек и риска утечек по человеческому фактору внутри команды.
По какому стандарту сертифицироваться
Требования у всех трёх идентичны — различается сфера признания сертификата. Подбираем исходя из того, кто его у вас запрашивает.
ISO/IEC 27001
Подтверждает защищённость информации по международным требованиям. Нужен зарубежным клиентам и в тендерах ЕС.
СТБ ISO/IEC 27001-2011
Национальный стандарт, идентичный международному. Даёт преимущества в работе на территории Республики Беларусь.
ГОСТ Р ИСО/МЭК 27001
Подтверждение выполнения требований РФ в области информационной безопасности для работы на территории ЕАЭС.
Что входит в услугу
- 01 Предварительная оценка соответствия процессов требованиям стандарта
- 02 Согласование области действия СМИБ и органа по сертификации
- 03 Классификация информационных активов и оценка рисков
- 04 Политика ИБ, процедуры и Statement of Applicability по приложению A
- 05 Внедрение технических и организационных мер в работу компании
- 06 Обучение персонала и внутренних аудиторов
- 07 Внутренний аудит, корректирующие действия, сопровождение сертификационного аудита
От вас нужно
Уставные документы, структура компании и команд, схема IT-инфраструктуры и используемых сервисов, действующие политики и регламенты по безопасности. Остальное разрабатываем и внедряем мы.
Распределённая команда
Отсутствие офиса и физического периметра не препятствие: система выстраивается под удалённую инфраструктуру, облачные сервисы и распределённый штат.
Как проходит работа
Анализ текущего состояния
Оценка соответствия процессов требованиям стандарта, область действия СМИБ.
Активы и риски
Классификация информационных активов, оценка рисков, выбор контролей.
Документация и внедрение
Политики и процедуры, технические и организационные меры, обучение персонала.
Сертификационный аудит
Интервал между этапами 4–6 недель, затем выдача сертификата.
Цены
Итоговая цена зависит от области действия СМИБ, численности, числа локаций и сложности IT-инфраструктуры.
Международный ISO 27001
- Орган — член IAF
- Признание зарубежными клиентами
- Подготовка к аудиту штатными экспертами
СТБ ISO/IEC 27001 чаще выбирают
- Национальный сертификат
- Тендеры и госзаказ в РБ
- За 1–2 дня
Интеграция с ISO 9001
- Единая система менеджмента
- Один цикл работ, один аудит
- Дешевле отдельных проектов
*Указаны минимальные цены под ключ. Точную стоимость считаем после анкеты — обычно в течение дня.
Отзывы и клиенты
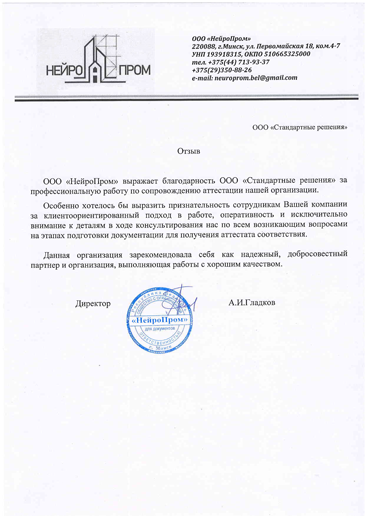
ООО «НейроПром»
ООО «НейроПром» выражает благодарность ООО «Стандартные решения» за профессиональную работу по сопровождению аттестации нашей организации.
Особенно хотелось бы выразить признательность сотрудникам Вашей компании за клиентоориентированный подход в работе, оперативность и исключительно внимание к деталям в ходе консультирования нас по всем возникающим вопросами на этапах подготовки документации для получения аттестата соответствия.
Данная организация зарекомендовала себя как надежный, добросовестный партнер и организация, выполняющая работы с хорошим качеством.
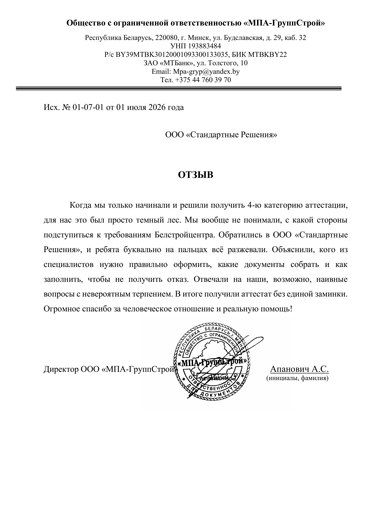
ООО «МПА-ГруппСтрой»
Когда мы только начинали и решили получить 4-ю категорию аттестации, для нас это был просто темный лес. Мы вообще не понимали, с какой стороны подступиться к требованиям Белстройцентра. Обратились в ООО «Стандартные Решения», и ребята буквально на пальцах всё разжевали. Объяснили, кого из специалистов нужно правильно оформить, какие документы собрать и как заполнить, чтобы не получить отказ. Отвечали на наши, возможно, наивные вопросы с невероятным терпением. В итоге получили аттестат без единой заминки. Огромное спасибо за человеческое отношение и реальную помощь!
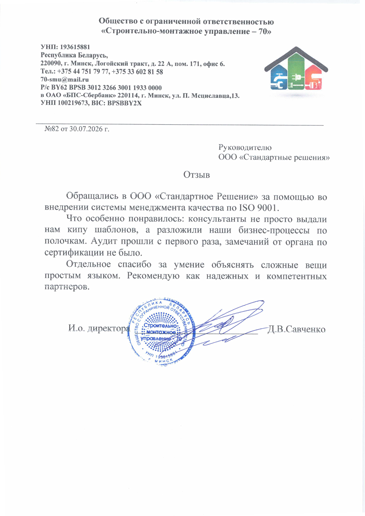
ООО «Строительно-монтажное управление — 70»
Обращались в ООО «Стандартное Решение» за помощью во внедрении системы менеджмента качества по ISO 9001.
Что особенно понравилось: консультанты не просто выдали нам кипу шаблонов, а разложили наши бизнес-процессы по полочкам. Аудит прошли с первого раза, замечаний от органа по сертификации не было.
Отдельное спасибо за умение объяснять сложные вещи простым языком. Рекомендую как надежных и компетентных партнеров.
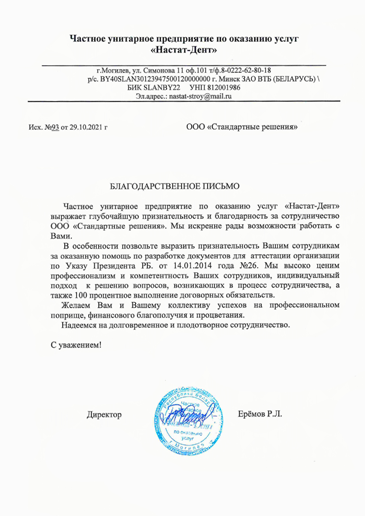
ЧУП «Настат-Дент»
Частное унитарное предприятие по оказанию услуг «Настат-Дент» выражает глубочайшую признательность и благодарность за сотрудничество ООО «Стандартные решения». Мы искренне рады возможности работать с Вами.
В особенности позвольте выразить признательность Вашим сотрудникам за оказанную помощь по разработке документов для аттестации организации по Указу Президента РБ от 14.01.2014 года №26. Мы высоко ценим профессионализм и компетентность Ваших сотрудников, индивидуальный подход к решению вопросов, возникающих в процесс сотрудничества, а также 100 процентное выполнение договорных обязательств.
Желаем Вам и Вашему коллективу успехов на профессиональном поприще, финансового благополучия и процветания.
Надеемся на долговременное и плодотворное сотрудничество.
С уважением!
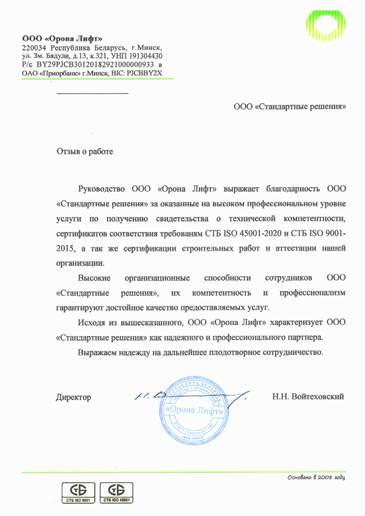
ООО «Орона Лифт»
Руководство ООО «Орона Лифт» выражает благодарность ООО «Стандартные решения» за оказанные на высоком профессиональном уровне услуги по получению свидетельства о технической компетентности, сертификатов соответствия требованям СТБ ISO 45001-2020 и СТБ ISO 9001- 2015, а так же сертификации строительных работ и аттестации нашей организации.
Высокиеорганизационные способности сотрудников ООО«Стандартныерешения», их компетентность и профессионализм
гарантируют достойное качество предоставляемых услуг.
Исходя из вышесказанного, ООО «Орона Лифт» характеризует ОО0 «Стандартные решения» как надежного и профессионального партнера.
Выражаем надежду на дальнейшее плодотворное сотрудничество.
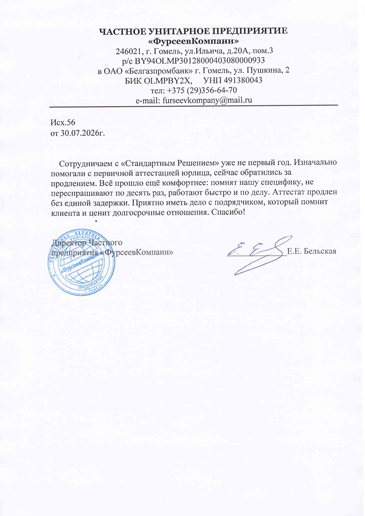
ЧУП «Фурсеев Компани»
Сотрудничаем с «Стандартным Решением» уже не первый год. Изначально помогали с первичной аттестацией юрлица, сейчас обратились за
продлением. Всё прошло ещё комфортнее: помнят нашу специфику, не переспрашивают по десять раз, работают быстро и по делу. Аттестат продлен без единой задержки. Приятно иметь дело с подрядчиком, который помнит клиента и ценит долгосрочные отношения. Спасибо!
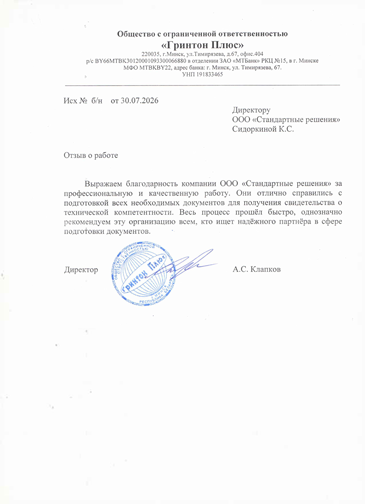
ООО «Гринтон Плюс»
Выражаем благодарность компании ООО «Стандартные решения» за профессиональную и качественную работу. Они отлично справились с подготовкой всех необходимых документов для получения свидетельства о технической компетентности. Весь процесс прошёл быстро, однозначно рекомендуем эту организацию всем, кто ищет надёжного партнёра в сфере подготовки документов.
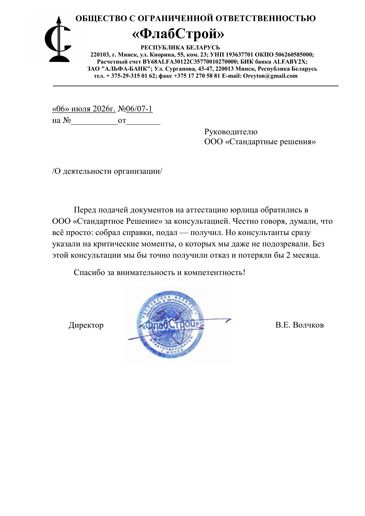
ООО «ФлабСтрой»
Перед подачей документов на аттестацию юрлица обратились в ООО «Стандартное Решение» за консультацией. Честно говоря, думали, что всё просто: собрал справки, подал — получил. Но консультанты сразу указали на критические моменты, о которых мы даже не подозревали. Без этой консультации мы бы точно получили отказ и потеряли бы 2 месяца.
Спасибо за внимательность и компетентность!
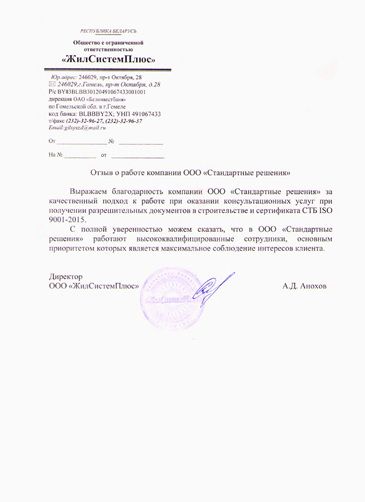
ООО «ЖилСистем Плюс»
Выражаем благодарность компании ООО «Стандартные решения» за качественный подход к работе при оказании консультационных услуг при получении разрешительных документов в строительстве и сертификата СТБ ISO
9001-2015.
С полной уверенностью можем сказать, что в ООО «Стандартные решения» работают высококвалифицированные сотрудники, основным приоритетом которых является максимальное соблюдение интересов клиента.
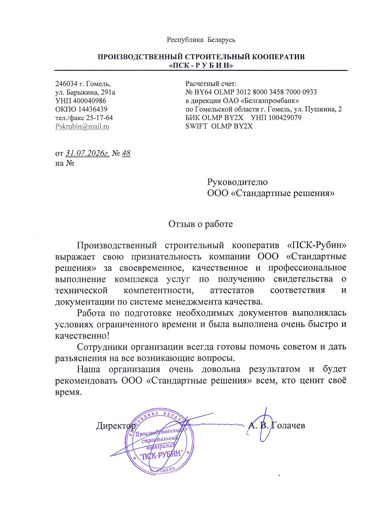
ПСК «ПСК-РУБИН»
Производственный строительный кооператив «ПСК-Рубин» выражает свою признательность компании ООО «Стандартные решения» за своевременное, качественное и профессиональное выполнение комплекса услуг по получению свидетельства о технической компетентности, аттестатов документации по системе менеджмента качества.
Работа по подготовке необходимых документов выполнялась условиях ограниченного времени и была выполнена очень быстро и качественно!
Сотрудники организации всегда готовы помочь советом и дать разъяснения на все возникающие вопросы.
Наша организация очень довольна результатом и будет рекомендовать ООО «Стандартные решения» всем, кто ценит своёвремя.
ЧПТУП «ГазБытТехника»
Обратились в «Стандартное Решение» за помощью в повышении категории нашей строительной компании с четвертой на третью. Казалось бы, что тут сложного — нужно просто подтвердить объем выполненных работ. Но консультанты сразу предупредили о «подводных камнях»: оказывается, недостаточно просто показать договоры и акты, нужно чтобы объекты были именно той сложности, которая соответствует третьей категории. Специалисты компании помогли правильно структурировать портфолио, оформить справки о выполненных работах с указанием сложности объектов. В итоге повышение категории прошло гладко, без отказов и дополнительных проверок. Огромное спасибо за то, что спасли нас от «бумажного ада»!
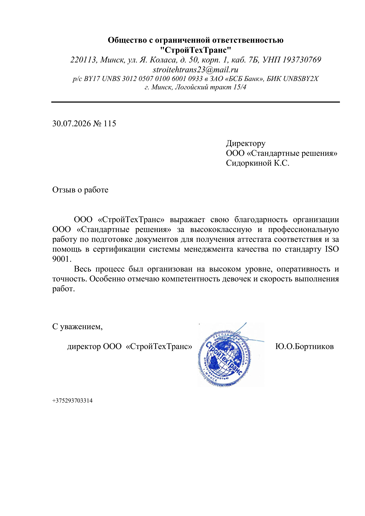
ООО «СтройТехТранс»
ООО «СтройТехТранс» выражает свою благодарность организации ООО «Стандартные решения» за высококлассную и профессиональную работу по подготовке документов для получения аттестата соответствия и за помощь в сертификации системы менеджмента качества по стандарту ISO 9001.
Весь процесс был организован на высоком уровне, оперативность и точность. Особенно отмечаю компетентность девочек и скорость выполнения работ.
Часто задаваемые вопросы
Что такое ISO 27001 простыми словами?
Это стандарт на систему менеджмента информационной безопасности (СМИБ). Компания определяет, какая информация для неё ценна, какие риски ей угрожают, и вводит меры защиты — технические и организационные. Сертификат подтверждает, что такая система действительно работает, а не описана на бумаге.
Чем он отличается от ISO 9001 и 14001?
Предметом. ISO 9001 — про качество процессов, ISO 14001 — про воздействие на окружающую среду, ISO/IEC 27001 — про защиту информации. Структура у всех трёх общая, поэтому их можно внедрять и сертифицировать как интегрированную систему менеджмента.
Обязательна ли сертификация?
По закону стандарт добровольный. Обязательным его делают контрагенты: зарубежные заказчики вносят сертификат в условия договора, его требуют в международных тендерах, закупках ЕС и при работе с клиентами под требованиями GDPR.
Сколько занимает внедрение и аудит?
Ориентировочно 2–3 месяца на анализ, оценку рисков, документацию и внедрение мер. Сертификационный аудит проходит в два этапа с интервалом 4–6 недель, после чего выдаётся сертификат. Сроки зависят от размера компании и зрелости процессов.
У нас нет офиса, команда распределённая — это проблема?
Нет. Отсутствие физического периметра не препятствие: система выстраивается под удалённую инфраструктуру, облачные сервисы и распределённый штат. Меняются не требования стандарта, а способ их выполнения.
Из чего складывается стоимость?
Время аудита считается по IAF MD 5 и зависит от численности персонала, количества площадок и области действия СМИБ. На объём работ влияет и то, насколько политики и регламенты по безопасности уже выстроены в компании. Точную сумму называем после анкеты.
Бесплатная консультация
Оценим текущее состояние процессов, поможем определить область действия СМИБ и назовём сроки. Без обязательств.
+375 (29) 122-87-87
Пн–Пт 9:00–17:30 ·
info@9001.by
г. Минск, ул. Филимонова, 25Г, офис 412